Частная сеть и DNS по правилам
Отдельный доступ для каждого устройства к внутренним сервисам и DNS с правилами маршрутизации.
- Тип проекта
- Собственная разработка
- Сделанная работа
- Решение для доступа
- Год
- 2026
- Направление
- Инфраструктура
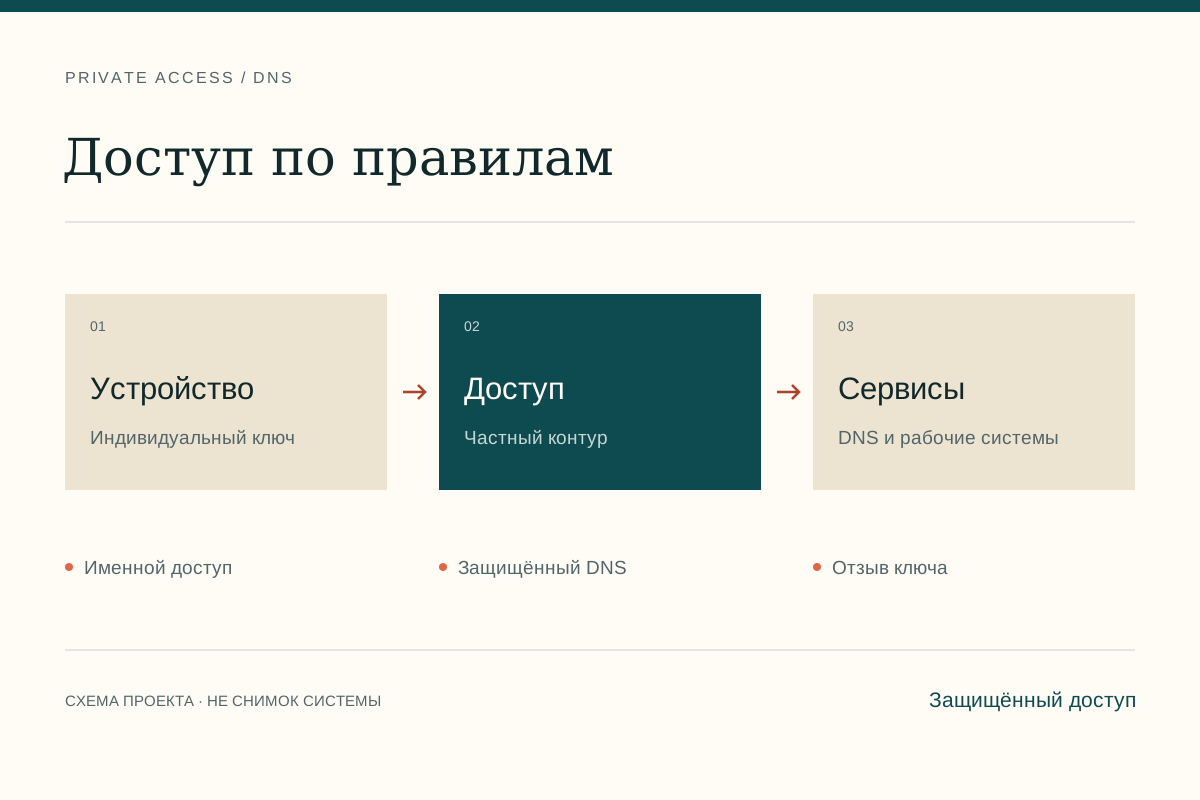
Обобщённая модель доступа, без действующей топологии и клиентских данных.
Что нужно было решить
Связать устройства и внутренние сервисы в частной сети: выдавать доступ каждому устройству отдельно и задавать правила для запросов к доменам.
Как устроен проект
Сделали частную сеть, где устройства связаны напрямую (mesh). У каждого устройства свой ключ; доступ выдаётся и отзывается по отдельности.
Внутренние рабочие сервисы открываются только из частной сети. DNS-сервер применяет правила маршрутизации и фильтрации.
Для защищённых DNS-подключений есть DoT, DoH и DoQ. Установка и обслуживание описаны в программах и инструкциях.
Что получилось
Сделали частную сеть, правила доступа и DNS для нашей рабочей среды. Кейс показывает, как мы устраиваем удалённую работу с внутренними сервисами.
Картинка — общая модель доступа. Адреса, узлы, маршруты и данные клиентских сетей не публикуем.
Материалы проекта
Нужно похожее?
Напишите, как у вас устроено сейчас и что хотите получить. Ответим, что можно сделать, и назовём цену.
Диагностика и доработка